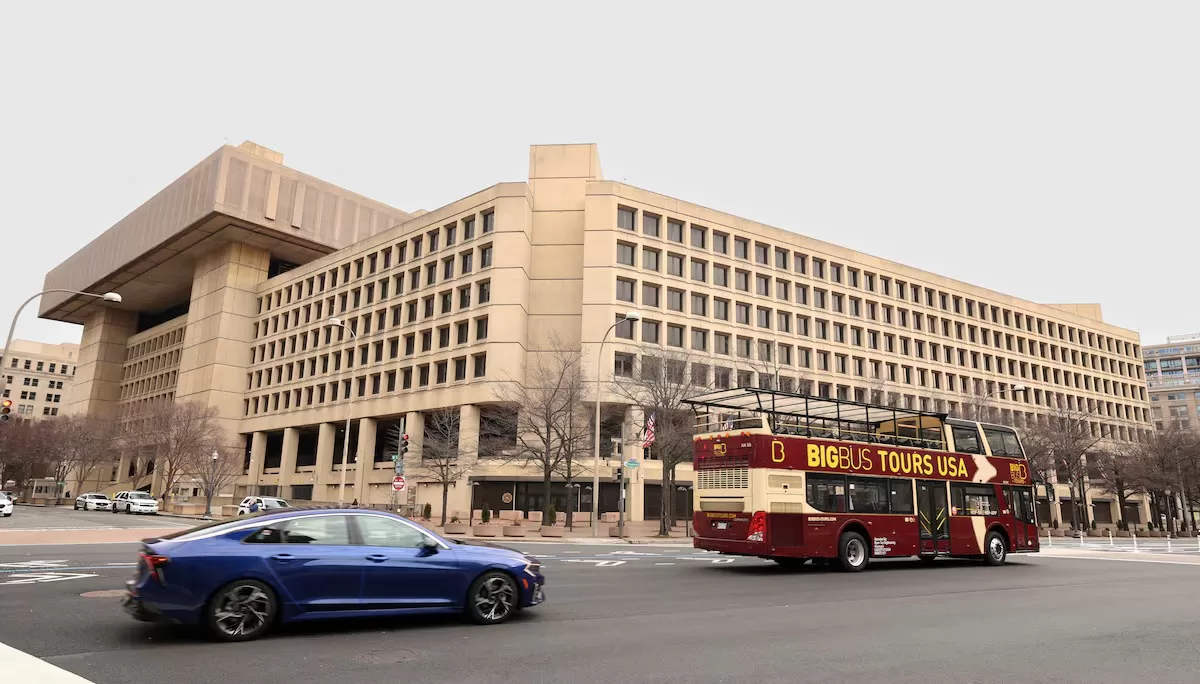
Хакерская группировка ShinyHunters во время взлома систем ФБР получила доступ к конфиденциальным психиатрическим и медицинским данным сотрудников бюро. Эксперты предупреждают, что такая утечка может представлять серьезный контрразведывательный риск.
Об этом сообщает Reuters.
ShinyHunters заявила о взломе ФБР во вторник. Ранее агентство сообщало, что хакеры получили подробную информацию о сотрудниках бюро и их работе, в частности о противодействии китайской и российской разведкам, наркокартелям и другим структурам.
По данным Reuters, среди похищенных материалов есть результаты медицинских осмотров, психиатрические оценки и другие записи о состоянии здоровья сотрудников и кандидатов на работу в ФБР.
Бывший сотрудник ФБР и основатель компании Nexasure AI Эрик О’Нилл заявил, что наличие медицинских данных делает этот инцидент сопоставимым по потенциальным последствиям со взломом Управления кадровой службы США в 2015 году.
«Я был бы шокирован, если бы российская разведка уже не стучалась к ним в дверь со словами: «Мы хотим эти данные, отдайте их»», — сказал О’Нилл.
ФБР отказалось комментировать конкретные записи, однако заявило, что активно расследует сообщения о взломе.
ShinyHunters утверждает, что получила от 2 до 3 терабайтов данных после проникновения на сайт FBIjobs.gov. Часть медицинских файлов группировка передала небольшой группе журналистов.
Reuters удалось частично подтвердить подлинность некоторых документов. В частности, агентство проверило два номера социального страхования через данные кредитных бюро, сопоставило дату психиатрической оценки перед трудоустройством с профилем бывшего аналитика ФБР в LinkedIn, а также подтвердило имя психиатра ФБР.
В документах, которые изучил Reuters, содержались различные медицинские подробности. В одном из них отмечалось, что кандидат ежедневно принимал аспирин и имел аллергию на пыль и кошек. В другом говорилось о «симптомах депрессии» в старших классах школы. Еще один файл содержал результат электрокардиограммы.
При этом Reuters не смог установить, насколько эти документы репрезентативны для всего массива похищенной информации.
Сама группировка ShinyHunters утверждает, что получила доступ к нескольким внутренним сервисам ФБР, в частности к системам проверки кандидатов и сотрудников, медицинской системе FBI MedLink и подразделению Background Investigation Contract Services. Reuters не смог независимо подтвердить эти утверждения.
Ранее ФБР предупреждало, что ShinyHunters в прошлом преувеличивала масштабы своего доступа, пытаясь оказывать давление на жертв.